Domain araber-pferdemarkt.de kaufen?
Wir ziehen mit dem Projekt
araber-pferdemarkt.de um.
Sind Sie am Kauf der Domain
araber-pferdemarkt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain araber-pferdemarkt.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
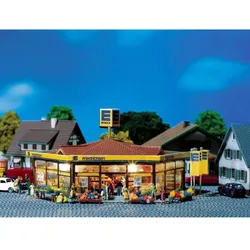
FALLER 232205 Edeka Markt Friedrichsen FALLER Handel, Gewerbe, Epoche IV, Spur NModerner Flachbau mit breiter Glasfront, kompletter Inneneinrichtung. Das Modell kann zusätzlich effektvoll mit Micro-Kabelbirnen 180671 beleuchtet werden (nicht enthalten). Mehrere Modelle können, je nach Bedarf, aneinandergebaut werden. Vielseitige Verwendungsmöglichkeiten sind denkbar. - Epoche IV - Maße: 120 x 113 x 58 mm48,79 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Finger, Leila: Berufssprachführer: Deutsch in Handel und VerkaufBerufssprachführer: Deutsch in Handel und Verkauf , Griechisch, Spanisch, Polnisch, Rumänisch / Buch mit MP3-Download , Schalt- & Ganghebel > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20160201, Produktform: BA, Autoren: Finger, Leila~Kunerl, Inge, Übersetzung: Gajkowski, Angelika~Kaupert, Michael~Kremastioti, Marietta~Miguel, Carmen María de, Seitenzahl/Blattzahl: 256, Keyword: Beruf;Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Grammatik;Jugendliche;Jugendliche ab 16;Selbstlernkurse;Selbstständig lernen;Sprachen lernen;Sprachführer;Wortschatz;Wörterbuch;berufliche Schulen;junge Erwachsene, Fachschema: Deutsch als Fremdsprache / Berufsbezogenes Schulbuch~Deutsch als Fremdsprache / Fachsprache Wirtschaft, Recht, Fachkategorie: Fremdsprachenerwerb für den Beruf, Sprache: Deutsch, Bildungszweck: für die Berufsbildung~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/Deutsch als Fremdsprache, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Schulform: ERW, Text Sprache: ger gre pol rum spa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag, Länge: 156, Breite: 108, Höhe: 19, Gewicht: 206, Produktform: Kunststoff, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kunerl, Inge: Deutsch in Handel und Verkauf. Englisch, Französisch, Italienisch, RussischDeutsch in Handel und Verkauf. Englisch, Französisch, Italienisch, Russisch , Buch mit MP3-Download , Tankrucksäcke & -flansche > Gepäck & Gepäckträger , Erscheinungsjahr: 20170201, Produktform: BA, Autoren: Kunerl, Inge~Finger, Leila, Übersetzung: Staddon, Peter~Maupetit, Nathalie~Crivello-Poock, Antonella~Kalinina, Ksenia, Seitenzahl/Blattzahl: 256, Keyword: Beruf;Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Grammatik;Jugendliche;Jugendliche ab 16;Selbstlernkurse;Selbstständig lernen;Sprachen lernen;Sprachführer;Wortschatz;Wörterbuch;berufliche Schulen;junge Erwachsene, Fachschema: Deutsch als Fremdsprache Englisch~Deutsch als Fremdsprache Französisch~Deutsch als Fremdsprache Italienisch~Deutsch als Fremdsprache Russisch, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Deutsch, Bildungszweck: für die Hochschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/Deutsch als Fremdsprache, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Schulform: ERW, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag, Länge: 155, Breite: 103, Höhe: 20, Gewicht: 210, Produktform: Kunststoff, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Pferde vom Pferdemarkt erwerben?
Um ein Pferd vom Pferdemarkt zu erwerben, sollte man zuerst den Markt recherchieren und die Termine und Standorte herausfinden. Dann kann man zum Markt gehen und sich die Pferde anschauen, um das passende auszuwählen. Es ist wichtig, den Zustand des Pferdes zu überprüfen und gegebenenfalls einen Tierarzt hinzuzuziehen, um sicherzustellen, dass das Pferd gesund ist, bevor man es kauft. **
-
Sind Araber schwierige Pferde?
Es ist nicht korrekt, alle Araber als schwierige Pferde zu bezeichnen. Wie bei jeder Pferderasse gibt es individuelle Unterschiede im Temperament und Verhalten. Araber sind bekannt für ihre Intelligenz, Sensibilität und Energie, was sie zu anspruchsvollen Partnern machen kann. Mit der richtigen Ausbildung, Pflege und Aufmerksamkeit können Araber jedoch wunderbare Reitpferde sein. **


Warum sind auf dem Pferdemarkt immer die gleichen Pferde?
Auf dem Pferdemarkt sind oft die gleichen Pferde zu sehen, weil es sich um regelmäßige Veranstaltungen handelt, bei denen Händler ihre Pferde zum Verkauf anbieten. Es kann auch sein, dass bestimmte Pferderassen oder -typen auf solchen Märkten besonders gefragt sind, wodurch sich die Auswahl an Pferden wiederholt. Zudem kann es sein, dass die Händler ihre Pferde nicht auf einmal verkaufen können und daher immer wieder auf den Markt zurückkehren. **
Sind Araber die schnellsten Pferde?
Nein, Araber sind nicht die schnellsten Pferde. Es gibt verschiedene Pferderassen, die für ihre Schnelligkeit bekannt sind, wie zum Beispiel Vollblüter oder Quarter Horses. Araber sind jedoch für ihre Ausdauer und Wendigkeit bekannt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
10 kg ATCOM ZUCHT-VITAL für PferdeATCOM ZUCHT-VITAL für Pferde Zur hochwertigen Rundum-Versorgung speziell abgestimmt auf die Fütterung der Zuchtstute und des Deckhengstes. Besondere Eigenschaften von ATCOM ZUCHT-VITAL komplettes Mineralfutter in Premium-Qualität sichert in hochverfügbarer Form den Grundbedarf an allen essentiellen Mineralstoffen, Vitaminen, Spurenelementen und Aminosäuren von Zuchtstute und Deckhengst und beugt ernährungsbedingte Mangelerscheinungen zuverlässig vor mit organisch gebundenem Eisen, Kupfer, Mangan, Zink und Selen zur Unterstützung der gesamten Vitalität und einer optimalen Fruchtbarkeit bzw. Spermienqualität die enthaltenen Wirkstoffe können das gesamte Wohlbefinden und eine gesunde Entwicklung des Fohlens bereits im Mutterleib unterstützen darmunterstützender Vitalstoffkomplex aus speziellen Hefen, B-Vitaminen, Antioxidantien und Kräutern unterstützt Darmflora und den gesamten Magen-Darm-Trakt die enthaltenen Vitalstoffe können die Milchproduktion der laktierenden Stute unterstützen kann ernährungsseitige Haut- und Fellprobleme vorbeugen mit integrierter optimaler Selenversorgung, da Deutschland Selenmangelgebiet ist Fütterungsempfehlung von ATCOM ZUCHT-VITAL für Pferde: Stuten: täglich 20 g pro 100 kg Körpergewicht Hochtragende und laktierende Stuten: 30 g je 100 kg Körpergewicht Deckhengste: 20 g je 100 kg Körpergewicht Während der Decksaison: 30 g pro 100 kg Körpergewicht Dieses Mineralfutter darf wegen der gegenüber Alleinfuttermitteln höheren Gehalte an Zusatzstoffen nur an Pferde und Ponys mit bis zu 20g pro 100 kg Körpergewicht und Tag verfüttert werden. Zusammensetzung von ATCOM ZUCHT-VITAL für Pferde: Kohles. Algenkalk, Monocalciumphosphat, Hefe, Sojabohnenproteinkonzentrat, Natriumchlorid, Magnesiumoxid, Zuckerrübenmelasse, Maiskeime, Magnesiumfumarat, Leinöl, Calciumcarbonat, Seealgenmehl, Pflanzenfett (Kokos), Rapsöl Analytische Bestandteile Rohprotein 10,1 %, Natrium 2,5 %, Rohöle- und Fette 2,3 %, Kalium 0,3 %, Rohfaser 2,8 %, Lysin 4,0 %, Rohasche 49,5 %, Methionin 3,0 %, Calcium 8,8 %, Threonin 0,5 %, Phosphor 3,0 %, Cystin 0,1 %, Magnesium 3,0 % Zusatzstoffe je kg Vitamin A (3a672a) 400.000 I.E., Vitamin D3 (3a671) 15.000 I.E., Vitamin E als Alpha-Tocopherol-Acetat (3a700) 8.000 mg, Vitamin C als L(+)-Ascorbinsäure-Reinsubstanz (3a300) 10.000 mg, Vitamin B1 als Thiaminmononitrat-Reinsubstanz (3a821) 600 mg, Vitamin B2 als Riboflavin-Reinsubstanz 300 mg, Vitamin B6 als Pyridoxol-Hydrochlorid-Reinsubstanz (3a831) 300 mg, Vitamin B12 (Cyanocobalamin) 2.400 μg, Nicotinsäure als Nicotinsäureamid (3a315) 1.800 mg, Pantothensäure als Ca-D-pantothenat-Reinsubstanz (3a841) 1.200 mg, Folsäure als Folsäure-Reinsubstanz (3a316) 200 mg, Biotin als Biotin-Präparat (3a880) 40.000 μg, Cholinchlorid als Cholinchlorid-Präparat (3a890) 3.000 mg, Betain als Betainanhydrat (3a920) 3.400 mg, Eisen als Eisen-(II)-sulfat, Monohydrat (3b103) 1.000 mg, Eisen als Glycin-Eisenchelat, Hydrat (3b108) 800 mg, Beta-Carotin (3a160(a)) 400 mg, Mangan als Manganoxid (3b502) 500 mg, Mangan als Glycin-Manganchelat, Hydrat (3b506) 1.500 mg, Zink als Zinksulfat, Monohydrat (3b605) 2.000 mg, Zink als Glycin-Zinkchelat, Hydrat (3b607) 4.000 mg, Kupfer als Kupfer-(II)-sulfat, Pentahydrat (3b405) 300 mg, Kupfer als Glycin-Kupferchelat, Hydrat (3b413) 900 mg, Jod als Calciumjodat, wasserfrei (3b202) 15 mg, Cobalt als gecoatetes Cobalt-(II)-carbonat-Granulat (3b304) 10 mg, Selen als Selen in org. Form aus Saccharomyces cerevisiae CNCM I-3060 (inaktivierte Selenhefe) (3b810) 9 mg, L-Lysin-Monohydrochlorid, technisch rein (3.2.3) 44.821 mg, L-Threonin (3c410) 2.204 mg, DL-Methionin, technisch rein (3c301) 29.036 mg, Kieselgur (Diatomeenerde, gereinigt) (E 551 c) 25.000 mg, Lecithine (E 322) 24.000 mg120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FALLER 232205 Edeka Markt Friedrichsen FALLER Handel, Gewerbe, Epoche IV, Spur NModerner Flachbau mit breiter Glasfront, kompletter Inneneinrichtung. Das Modell kann zusätzlich effektvoll mit Micro-Kabelbirnen 180671 beleuchtet werden (nicht enthalten). Mehrere Modelle können, je nach Bedarf, aneinandergebaut werden. Vielseitige Verwendungsmöglichkeiten sind denkbar. - Epoche IV - Maße: 120 x 113 x 58 mm48,79 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Finger, Leila: Berufssprachführer: Deutsch in Handel und VerkaufBerufssprachführer: Deutsch in Handel und Verkauf , Griechisch, Spanisch, Polnisch, Rumänisch / Buch mit MP3-Download , Schalt- & Ganghebel > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20160201, Produktform: BA, Autoren: Finger, Leila~Kunerl, Inge, Übersetzung: Gajkowski, Angelika~Kaupert, Michael~Kremastioti, Marietta~Miguel, Carmen María de, Seitenzahl/Blattzahl: 256, Keyword: Beruf;Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Grammatik;Jugendliche;Jugendliche ab 16;Selbstlernkurse;Selbstständig lernen;Sprachen lernen;Sprachführer;Wortschatz;Wörterbuch;berufliche Schulen;junge Erwachsene, Fachschema: Deutsch als Fremdsprache / Berufsbezogenes Schulbuch~Deutsch als Fremdsprache / Fachsprache Wirtschaft, Recht, Fachkategorie: Fremdsprachenerwerb für den Beruf, Sprache: Deutsch, Bildungszweck: für die Berufsbildung~Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/Deutsch als Fremdsprache, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Schulform: ERW, Text Sprache: ger gre pol rum spa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag, Länge: 156, Breite: 108, Höhe: 19, Gewicht: 206, Produktform: Kunststoff, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kunerl, Inge: Deutsch in Handel und Verkauf. Englisch, Französisch, Italienisch, RussischDeutsch in Handel und Verkauf. Englisch, Französisch, Italienisch, Russisch , Buch mit MP3-Download , Tankrucksäcke & -flansche > Gepäck & Gepäckträger , Erscheinungsjahr: 20170201, Produktform: BA, Autoren: Kunerl, Inge~Finger, Leila, Übersetzung: Staddon, Peter~Maupetit, Nathalie~Crivello-Poock, Antonella~Kalinina, Ksenia, Seitenzahl/Blattzahl: 256, Keyword: Beruf;Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Grammatik;Jugendliche;Jugendliche ab 16;Selbstlernkurse;Selbstständig lernen;Sprachen lernen;Sprachführer;Wortschatz;Wörterbuch;berufliche Schulen;junge Erwachsene, Fachschema: Deutsch als Fremdsprache Englisch~Deutsch als Fremdsprache Französisch~Deutsch als Fremdsprache Italienisch~Deutsch als Fremdsprache Russisch, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Deutsch, Bildungszweck: für die Hochschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/Deutsch als Fremdsprache, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Schulform: ERW, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag, Länge: 155, Breite: 103, Höhe: 20, Gewicht: 210, Produktform: Kunststoff, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Pferde vom Pferdemarkt erwerben?
Um ein Pferd vom Pferdemarkt zu erwerben, sollte man zuerst den Markt recherchieren und die Termine und Standorte herausfinden. Dann kann man zum Markt gehen und sich die Pferde anschauen, um das passende auszuwählen. Es ist wichtig, den Zustand des Pferdes zu überprüfen und gegebenenfalls einen Tierarzt hinzuzuziehen, um sicherzustellen, dass das Pferd gesund ist, bevor man es kauft. **
-
Sind Araber schwierige Pferde?
Es ist nicht korrekt, alle Araber als schwierige Pferde zu bezeichnen. Wie bei jeder Pferderasse gibt es individuelle Unterschiede im Temperament und Verhalten. Araber sind bekannt für ihre Intelligenz, Sensibilität und Energie, was sie zu anspruchsvollen Partnern machen kann. Mit der richtigen Ausbildung, Pflege und Aufmerksamkeit können Araber jedoch wunderbare Reitpferde sein. **
-
Warum sind auf dem Pferdemarkt immer die gleichen Pferde?
Auf dem Pferdemarkt sind oft die gleichen Pferde zu sehen, weil es sich um regelmäßige Veranstaltungen handelt, bei denen Händler ihre Pferde zum Verkauf anbieten. Es kann auch sein, dass bestimmte Pferderassen oder -typen auf solchen Märkten besonders gefragt sind, wodurch sich die Auswahl an Pferden wiederholt. Zudem kann es sein, dass die Händler ihre Pferde nicht auf einmal verkaufen können und daher immer wieder auf den Markt zurückkehren. **
-
Sind Araber die schnellsten Pferde?
Nein, Araber sind nicht die schnellsten Pferde. Es gibt verschiedene Pferderassen, die für ihre Schnelligkeit bekannt sind, wie zum Beispiel Vollblüter oder Quarter Horses. Araber sind jedoch für ihre Ausdauer und Wendigkeit bekannt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.